Autenticação e Acesso
Para garantir a integridade dos códigos institucionais e a conformidade com as políticas de segurança da SES-PB, o GitSES adota regras estritas de identificação de usuários, duplo fator de autenticação e comunicação exclusivamente criptografada via HTTPS.
1. Padrões de Cadastro e Identificação
Seção intitulada “1. Padrões de Cadastro e Identificação”Ao ingressar ou ter sua conta provisionada no GitSES, observe as seguintes regras obrigatórias de identificação:
- Nome de Usuário: O seu nome de usuário na plataforma é obrigatoriamente o seu CPF (apenas dígitos, sem pontos ou traço).
- E-mail de Cadastro: O e-mail associado à conta deve ser, obrigatoriamente, o e-mail institucional (
@ses.pb.gov.br).- Exceções: Prestadores de serviço externos ou consultorias sem e-mail institucional ativo devem ter seu endereço de e-mail corporativo previamente homologado e autorizado pela GTI.
2. Autenticação em Dois Fatores (2FA) — Obrigatório
Seção intitulada “2. Autenticação em Dois Fatores (2FA) — Obrigatório”A autenticação em dois fatores é mandatória para todos os usuários do GitSES. Essa política é aplicada automaticamente pelo servidor:
Como configurar no momento do login:
Seção intitulada “Como configurar no momento do login:”- Tenha em mãos um aplicativo autenticador instalado no seu smartphone (ex.: Aegis Authenticator, FreeOTP, Google Authenticator, Bitwarden ou similar).
- Na tela de configuração obrigatória exibida após o login, escaneie o QR Code com o aplicativo ou insira a chave secreta manualmente.
- Digite no campo indicado o código de 6 dígitos gerado pelo aplicativo para validar o pareamento.
- Salve o código de recuperação (scratch code): O Forgejo exibirá um código descartável. Copie e armazene esse código em local seguro; ele é essencial para recuperar o acesso caso você perca o aparelho.
- Concluída a validação, a sessão será liberada e você poderá utilizar o sistema normalmente.
Por diretrizes de segurança da infraestrutura de rede da SES-PB protocolo SSH está desativado, assim todas as operações remotas com o Git devem ser realizadas exclusivamente via protocolo HTTPS, utilizando Personal Access Tokens (PAT) como credencial de autenticação.
4. Personal Access Tokens (PAT)
Seção intitulada “4. Personal Access Tokens (PAT)”Como o 2FA é obrigatório e o SSH está desativado, você não deve (e não conseguirá) usar sua senha de login web para operações no terminal (git clone, git push, etc.). Para operações via linha de comando, é necessário criar um Token de Acesso Pessoal (PAT).
O token funciona como uma senha temporária de escopo restrito para o Git via CLI e integrações de API.
Passo a passo para criar seu Token
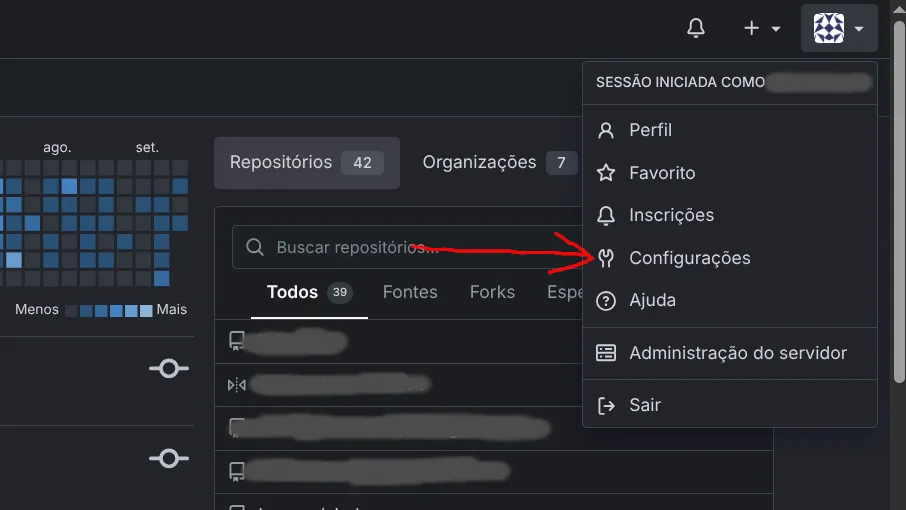
Seção intitulada “Passo a passo para criar seu Token”- No GitSES, clique no seu avatar (canto superior direito) e vá em Configurações.
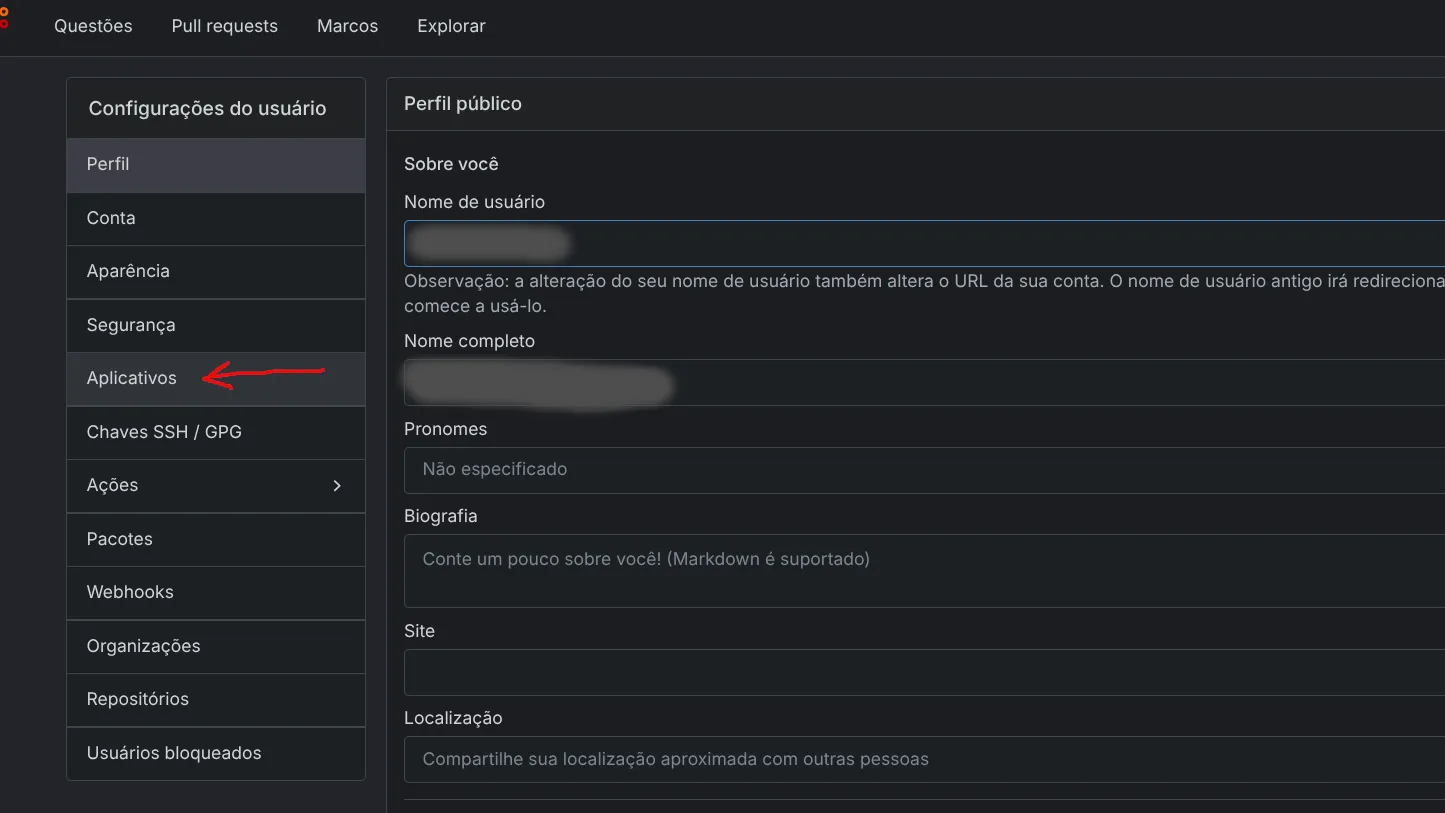
- No menu lateral esquerdo, clique em Aplicações.
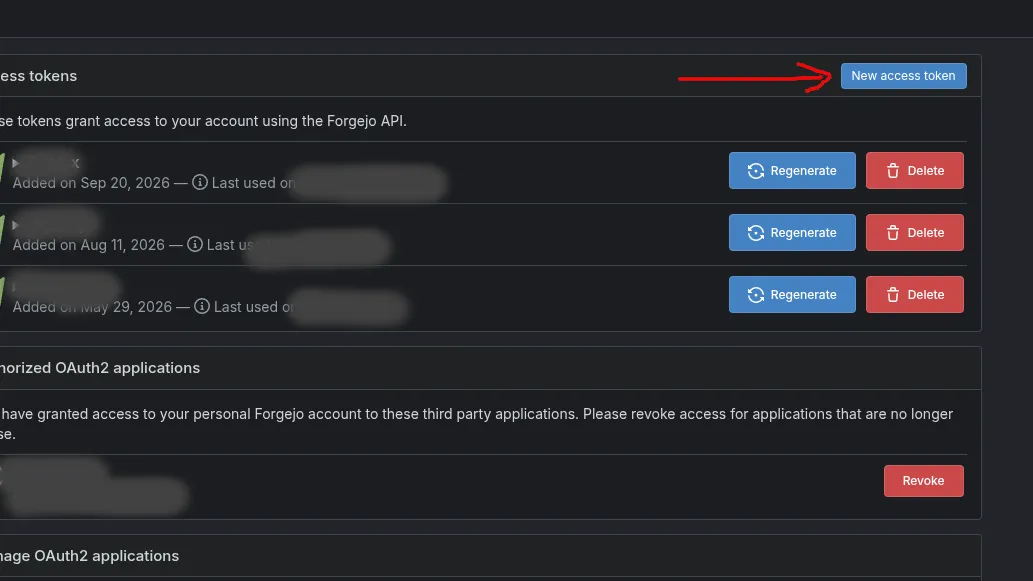
- Clique no botão azul Novo token de acesso.
- No nome do token identifique a máquina ou finalidade (ex.:
notebook-dev,runner-ci,cli-trabalho).
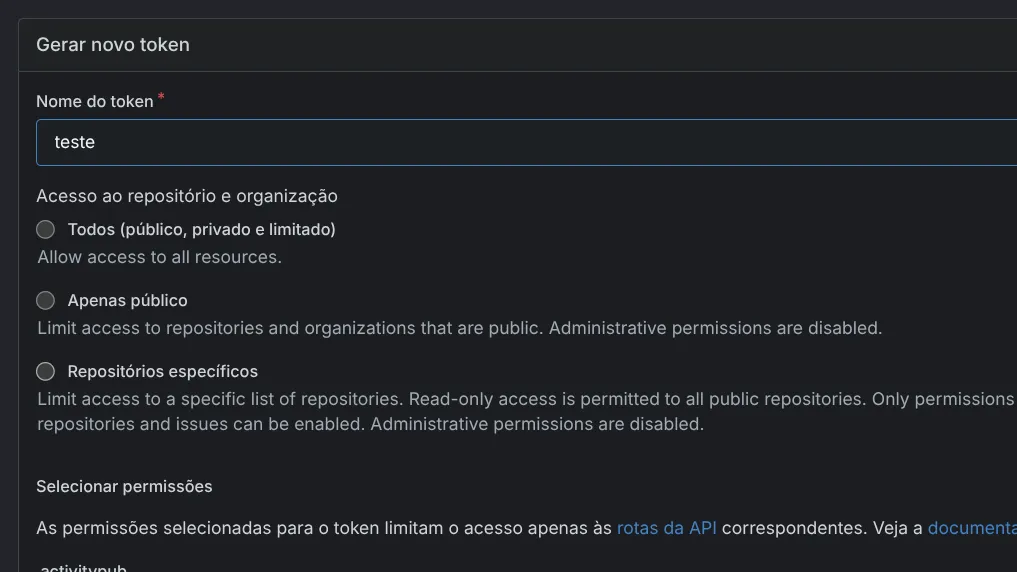
- Permissões / Escopos: Selecione apenas as permissões necessárias para o seu dia a dia (geralmente escopo de repositório como
Ler e escrever).
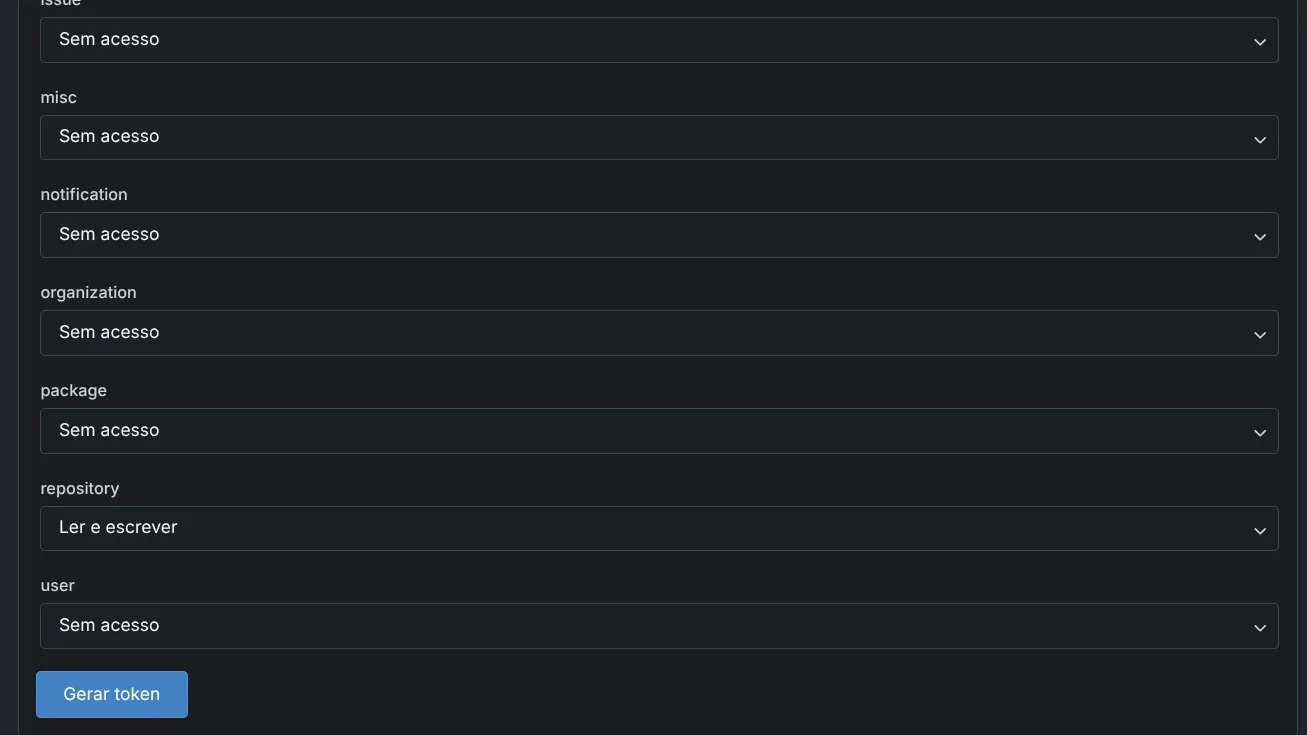
-
Clique no botão azul Gerar Token.
-
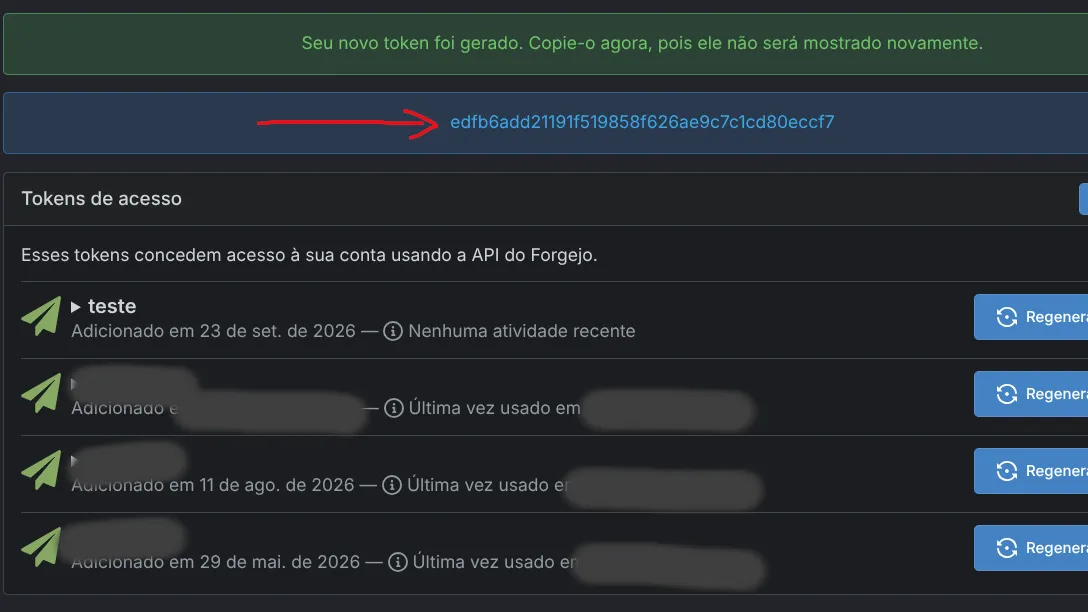
Copie o token gerado imediatamente. Ele será exibido apenas uma única vez na tela.